Foto: Diego Radamés / Europa Press.
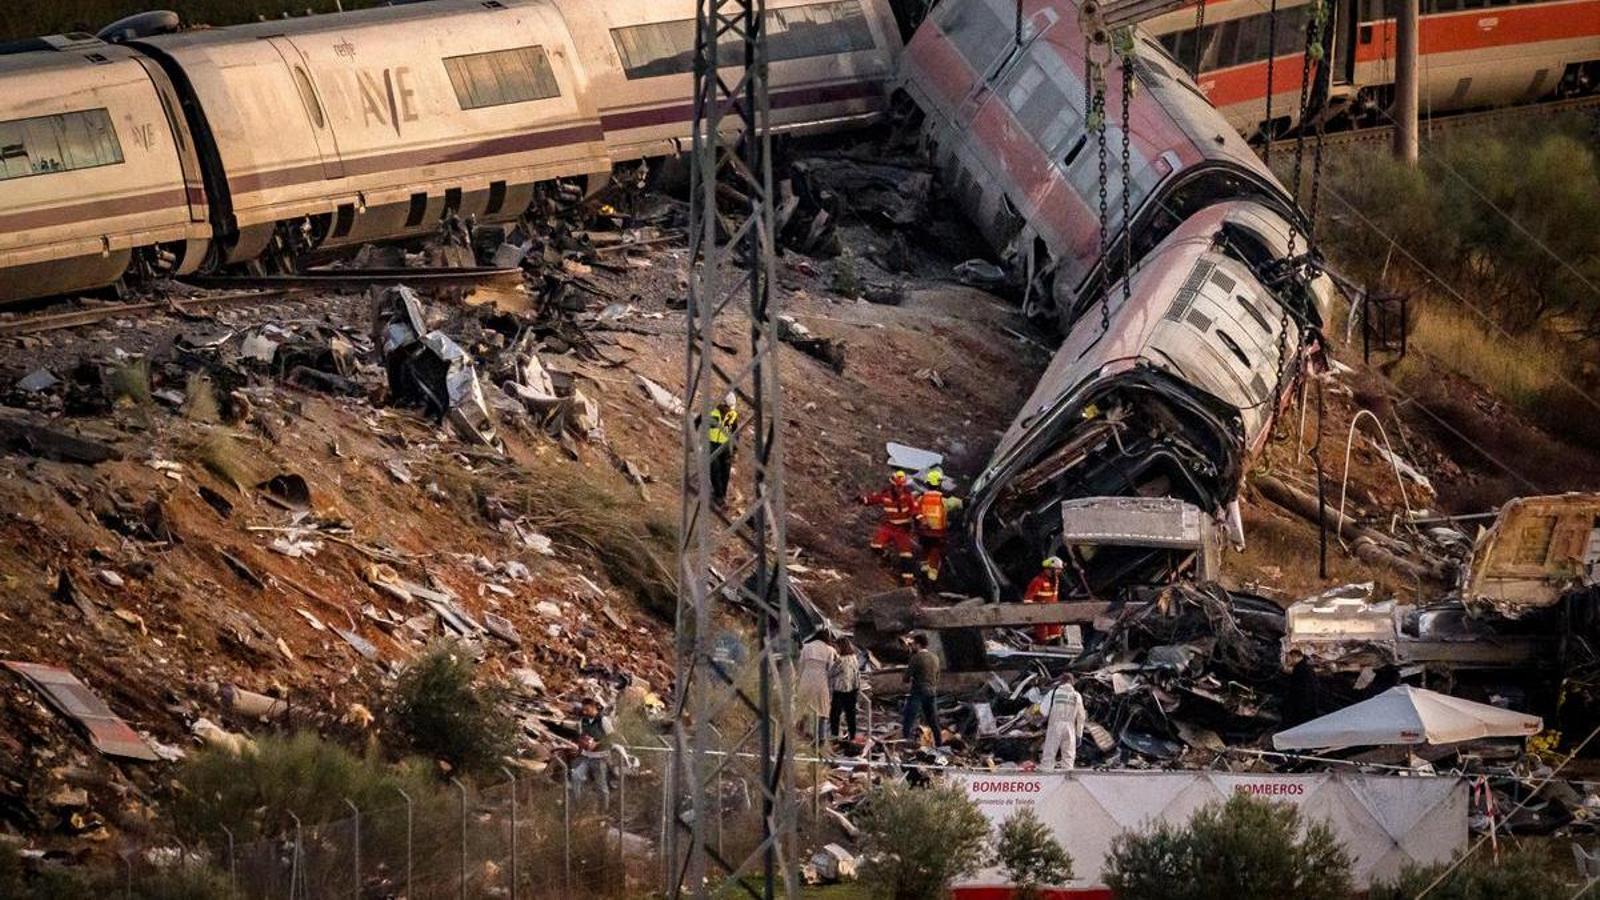
El miércoles 28 de octubre por la mañana, dos trenes de alta velocidad chocaron cerca de Urda, en Toledo, en la línea que une Madrid con Andalucía. 69 personas murieron y más de doscientas resultaron heridas. Gente que iba de paseo o a trabajar, a ver a su familia, a volver a casa. Un trayecto que millones de personas hacen cada año sin pensarlo, porque el tren de alta velocidad en España era, además de sinónimo de modernidad, garantía de seguridad.
Detrás de cada una de esas cifras hay una familia que esa mañana se despidió con normalidad y que ya no volverá a ver a alguien. Ningún análisis técnico puede ni debe hacer olvidar eso. Escribo este texto con ese peso encima. La investigación judicial está abierta y aunque el ministro responsable del ferrocarril en España ha dimitido, no me corresponde a mí señalar culpables. Pero precisamente por respeto a las víctimas, una tragedia así obliga a hacerse una pregunta que va más allá de este accidente: ¿cómo pensamos la seguridad?
Si algo nos enseñan las tragedias es que la seguridad no es una abstracción de ingenieros. Cuando lo técnico falla, el error se puede medir en vidas. Yo solo puedo responder desde donde estoy. Soy ingeniero nuclear. Y seis años en la escuela de ingenieros rodeado de cosas peligrosas que no se ven, lo confieso, te estructuran la cabeza de una forma muy particular.
Una cabeza llena de miedos invisibles
En la escuela de ingenieros de Barcelona nadie te enseñaba a buscar la avería. Te enseñaban a desconfiar de lo que parece normal. No verás los problemas: los deberás intuir. Piensas en datos, en mediciones, en contextos, en correlaciones, en probabilidades. Te preguntas qué pasaría si fallan tres cosas a la vez, aunque cada una por separado sea casi imposible.
El mundo nuclear tiene nombres para esto. La defensa en profundidad: poner varias barreras independientes porque das por hecho que alguna fallará. El APS o análisis probabilista de seguridad: no preguntarte si algo puede romperse, sino con qué probabilidad y con qué consecuencias. Y, después del desastre de Chernóbil, la cultura de seguridad que definió el Organismo Internacional de Energía Atómica (la IAEA en inglés), que pide algo que a los ingenieros nos encanta: la questioning attitude. Sospechar siempre, dudar siempre, sobre todo cuando todo parece ir bien. La insatisfacción es el paradigma.
Visto desde fuera, puede parecer exceso de prudencia, por no decir paranoia. Quizá lo sea. Quizá yo sea un ingeniero excesivamente conservador, inconformista y exigente. Pero hay tres cosas que ninguna cabeza armada de esa forma obsesiva deja pasar: las personas tienen que estar donde tienen que estar, la seguridad no se negocia y el mantenimiento nunca es residual.
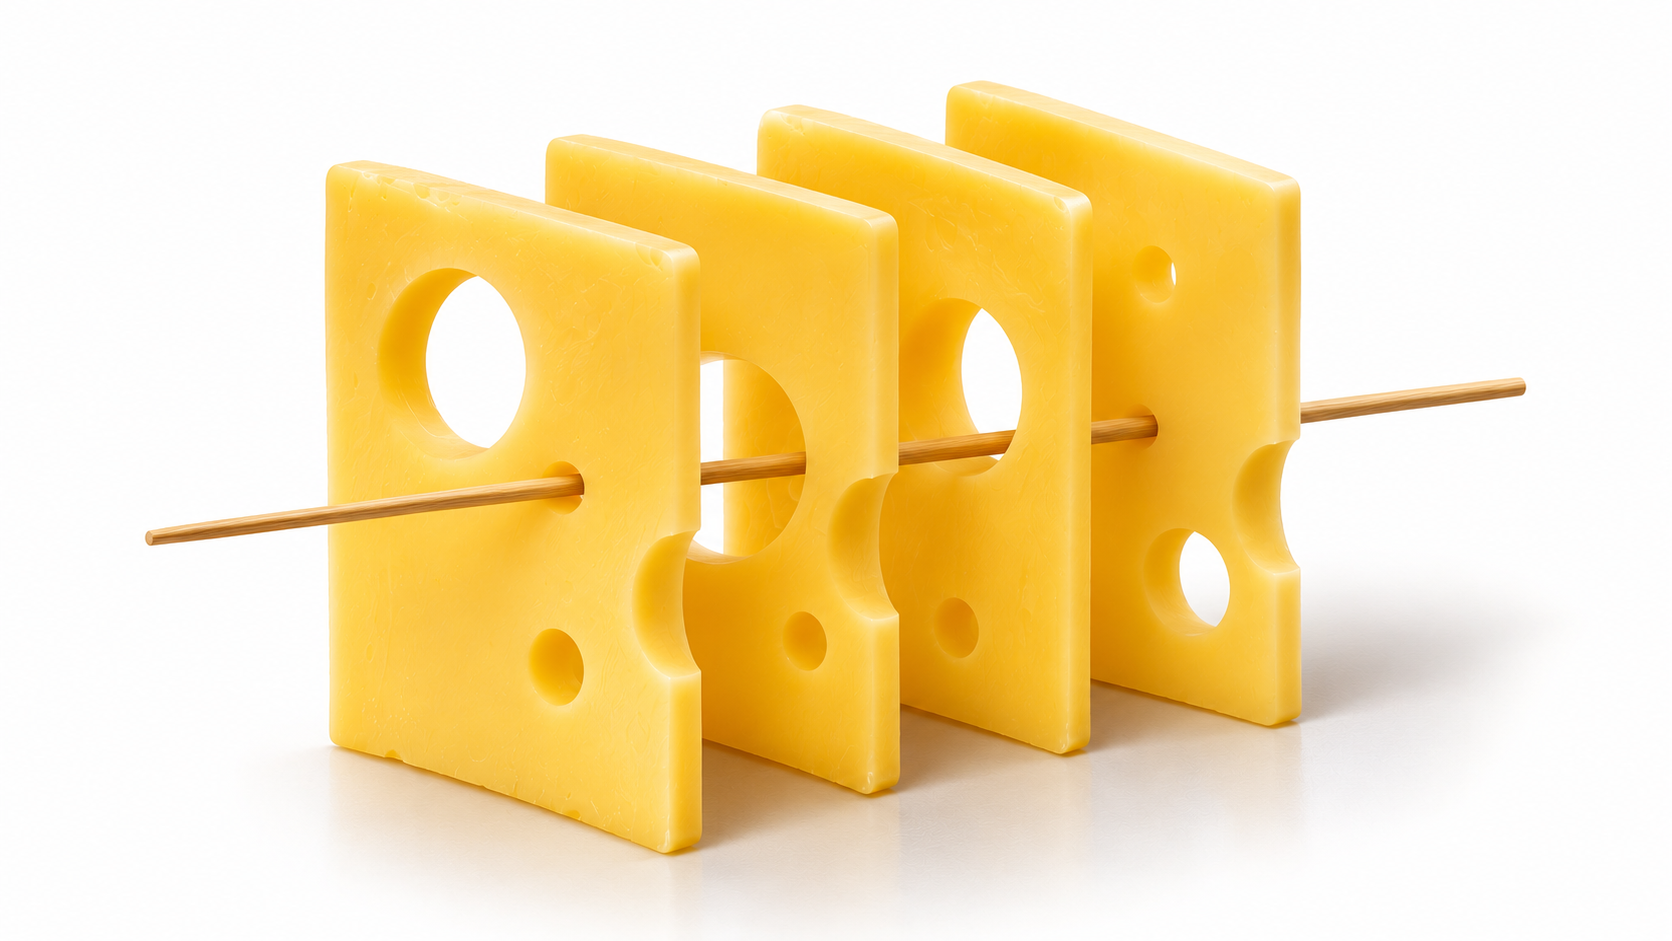
Imagen generada con IA.
Agujeros en el queso
En 1990, el psicólogo británico James Reason propuso un modelo que hoy se enseña en hospitales, aerolíneas y centrales energéticas: el modelo del queso suizo. Cada barrera de seguridad es una loncha de queso, y todas tienen agujeros: un diseño mejorable, un procedimiento confuso, un turno agotador, una decisión con prisa. Normalmente, los agujeros de una loncha quedan tapados por la siguiente. El accidente llega cuando, por mala suerte, todos los agujeros se alinean.
La lección de Reason es tan evidente como indiscutible: la culpa no puede asignarse a un único agujero. No suele haber un solo culpable un un desastre, sino que siempre hay una cadena de errores. Buscar al último eslabón, a la persona que tomó la decisión final, quizás tranquiliza, pero no arregla nada si los agujeros siguen ahí. Y siempre están ahí.
Y los agujeros no aparecen de golpe. La socióloga Diane Vaughan estudió en los años 90 el desastre del transbordador Challenger en 1986 y encontró algo inquietante. Los ingenieros de la NASA sabían que las juntas de los cohetes propulsores se comportaban mal con el frío. Pero cada lanzamiento que salía bien, aun con ese fallo, convertía esa anomalía en algo un poco más aceptable. Vaughan lo llamó normalización de la desviación: las pequeñas desviaciones se van tolerando hasta que dejan de parecer excepciones. El 28 de enero fue una mañana muy fría en Cabo Cañaveral. El resto ya lo conocen.
Así es como el mantenimiento se vuelve residual. No por una gran decisión, sino por mil pequeñas: aplazar una revisión, aceptar una alarma que salta demasiado, dar por buena una señal dudosa porque la última vez no pasó nada. Cada día sin un accidente parece una prueba de que todo va bien. No lo es.
Humanos entre máquinas
En seguridad industrial llevamos décadas intentando sacar a las personas de los sistemas de supervisión y control, porque las personas se aburren, se distraen y se equivocan, y los sistemas no. Una alarma, un detector de presencia, una sirena… no se cansan nunca. Y justo ahora, con la inteligencia artificial y el pánico sobre qué pasará con los empleos más cualificados, se pide lo contrario: meter humanos en el bucle, el famoso human in the loop, para que supervisen a las máquinas.
En 1983, la psicóloga Lisanne Lisanne Bainbridge escribió un artículo breve y brillante titulado «Ironies of Automation«. Su tesis era también inapelable: cuanto más automatizas un sistema, más difícil se vuelve el papel del humano que queda. Le pides que vigile durante horas algo que casi nunca falla, algo para lo que nuestro cerebro está muy mal diseñado, y que intervenga de forma impecable justo en el momento más crítico, cuando lleva meses sin practicar.
En junio de 2009 el capitán del vuelo AF447 de Air France de Río de Janeiro a París dejó el avión en piloto automático a mitad de trayecto, como era habitual. No hay mucho que hacer en esos vuelos tan largos (y que yo tomo tan a menudo). De pronto los sensores se congelaron, el piloto automático se desconectó y los pilotos, con experiencia pero poca práctica de vuelo manual, acostumbrados a la máquina, erraron la maniobra y el avión se estrelló en el océano Atlántico. 228 personas muertas. Nicholas Carr lo cuenta en «The Glass Cage». Este sesgo tan humano se denomina automation complacency: cuando confiamos en la máquina, nuestra atención se relaja. Esa complacencia es tanto falta de atención como error en la decisión confiando en la máquina.

Foto: NASA / The LIFE Picture Collection
Diseñar para tontos
El falso dilema es decidir si ponemos personas o máquinas. Se trata de poner a cada una donde es mejor: las máquinas, donde hace falta constancia; las personas, donde hace falta juicio. Y diseñar el conjunto para que, cuando una de las dos falle, la otra lo note.
Y, cuando se puede, diseñar para que el error sea imposible. La industria japonesa tiene una palabra para eso: poka-yoke, literalmente «a prueba de errores». Lo popularizó Shigeo Shingo en las fábricas de Toyota. La idea es no confiar en que nadie se equivoque, sino diseñar las cosas para que equivocarse sea imposible. El enchufe que solo entra en una posición. La máquina que no arranca si la puerta está abierta. La señal que, si está en rojo, no deja pasar al tren, decida lo que decida quien la mira.
¿Pero están los procesos diseñados para detectar errores? ¿Para mejorarse? Esa es la otra cara para que funcione la cultura de la seguridad. La «cultura justa» la propuso también James Reason. Si castigas el error, la gente lo esconde, y un sistema que no ve sus errores no puede aprender de ellos. Es apostar por no preguntarse «¿Quién se equivocó?» sino «¿Por qué falló el sistema?» La seguridad no se construye buscando culpables, sino haciendo visibles los agujeros del queso antes de que se alineen.
Miedo en un papel
No sé qué concluirá la investigación de Urda. Pero sí sé que los conceptos de este post, las barreras, el queso suizo, la desviación que se normaliza, el humano que vigila sin poder hacerlo, el esconder errores, son solo miedos potenciales escritos en un papel. Tan académicos como invisibles. En una vía de Toledo dejaron de ser invisibles. Cuando las buenas prácticas se relajan, no aparece un emoji con un dedito para abajo: aparecen vagones volcados, hospitales desbordados y familias angustiadas ante noticias que no quieren oír.
Por eso la seguridad no es un estado, sino una práctica diaria, aburrida, invisible y cara. Su éxito es que no pase nada, y por eso es tan fácil olvidarse de ella. Es como respirar. Solo cuando te estás ahogando reclamas aire. Por eso el miedo te protege. Los sistemas que mejor funcionan son, paradójicamente, los que nunca dejan de tener miedo.
Quizá los ingenieros como yo seamos demasiado conservadores. Pero ese conservadurismo tiene un fundamento muy simple: sabemos que el precio de equivocarse no lo pagamos nosotros, sino personas que confiaron en que alguien había pensado en todo. Se lo debemos a las víctimas de Urda, y a las de Adamuz, que no haya un día en que la seguridad se dé por supuesta.
Mi recuerdo para todas ellas y para sus familias.